As regras condicionais funcionam como o firewall da Cloudflare: você escolhe onde a regra vale, combina condições (país, path, User-Agent, IP) e define a ação. Elas ficam em Seguranca > Regras > Condicoes.
Como as regras são avaliadas
- Todas as condições de uma regra precisam bater ao mesmo tempo (E). Cada condição pode ser negada com nao e.
- Num mesmo alvo, as regras são avaliadas de cima para baixo e a primeira que casar vence.
- As regras de Todos os dominios rodam antes das regras de domínio e de lista de domínio.
- As regras rodam depois da Whitelist, da Blocklist global, das Listas de ameaças, dos Paths isca e da Proteção avançada, e antes do Limite por domínio e do WAF. Veja a ordem completa em Visão geral de segurança.
Dica: para abrir uma exceção, crie uma regra Permitir (excecao) e coloque-a acima do bloqueio. Ex.: permitir o IP do escritório e, abaixo, bloquear o país.
Criar uma regra
- Vá em Seguranca > Regras e abra a aba Condicoes.
- No quadro Nova regra, preencha:
| Campo | O que informar |
|---|---|
| Dominio | Onde a regra vale (obrigatório, começa vazio). Veja os alvos abaixo. |
| Acao | Bloquear (403), Permitir (excecao), Limitar (429) ou Desafio anti-bot. |
| Limite (req/10s por IP) | Só aparece em Limitar (429). Número de requisições que cada IP pode fazer em 10 segundos. |
- Em Condicoes (todas precisam bater), monte cada condição: tipo, e / nao e e valor. Use Condicao para adicionar mais linhas e o X para remover uma.
- Clique em Adicionar regra.
O painel valida a configuração do HAProxy antes de aplicar. Se der erro, nada é alterado.
Alvos do campo Dominio
| Opção | Onde a regra vale |
|---|---|
| Todos os dominios | Qualquer domínio do proxy, exceto o domínio do painel deste servidor (mostrado entre parênteses: "menos o painel: ..."). Assim uma regra ampla nunca tranca você fora do painel. |
| Um domínio (grupo Dominios) | Só aquele domínio e seus aliases. |
| Lista: nome (n) (grupo Listas de dominio) | Todos os domínios da lista. Crie listas na aba Listas de dominio. |
Tipos de condição
| Tipo | Valor | Exemplo |
|---|---|---|
| Pais | Código de 2 letras. Vários separados por vírgula valem como "qualquer um deles". | br ou cn,ru |
| Continente | Código do continente: af, an, as, eu, na, oc, sa. Aceita vários. |
as,af |
| Path/URL | Caminho da URL, com o operador comeca com ou contem. | /checkout |
| User-Agent | Trecho do User-Agent, sem espaços (a comparação ignora maiúsculas). | ahrefsbot |
| Lista de UA | Nome de uma lista criada na aba Listas de UA. Casa se o UA contiver qualquer item da lista. | bots-ruins |
| IP/CIDR | Um IP ou faixa. | 203.0.113.0/24 |
País e continente usam o IP real do visitante (inclusive atrás da Cloudflare). Na primeira vez que um país é usado, o painel baixa as faixas de IP dele.
Ações
| Ação | O que acontece com quem casa a regra |
|---|---|
| Bloquear (403) | Recebe 403 imediatamente. |
| Permitir (excecao) | É liberado e pula todas as proteções seguintes: demais regras, restrição por IP do domínio, GeoIP, Limite por domínio, bloqueio temporário e WAF. |
| Limitar (429) | Cada IP pode fazer até o limite de requisições em 10 s. Acima disso recebe 429. Abaixo do limite, a requisição segue para as próximas regras. |
| Desafio anti-bot | Na primeira página, o visitante vê "Verificando seu navegador" (JavaScript, cerca de 1 s) e segue normalmente por 24 h. Bots sem navegador ficam presos; chamadas sem o cookie (POST, API) levam 403. Googlebot e Bingbot verificados passam direto. |
Atenção: Permitir é poderoso: a requisição deixa de passar pelo WAF e pelos limites. Use condições bem específicas (um IP, um path) e nunca algo amplo como um país inteiro.
Exemplos
Bloquear tráfego de fora do Brasil no checkout de uma loja:
| Alvo | Condições | Ação |
|---|---|---|
loja.exemplo.com.br |
Pais nao e br E Path/URL comeca com /checkout |
Bloquear (403) |
Limitar um crawler agressivo em todas as lojas Magento:
| Alvo | Condições | Ação |
|---|---|---|
| Lista: lojas-magento | User-Agent e semrushbot |
Limitar (429), 5 req/10s |
Regras existentes
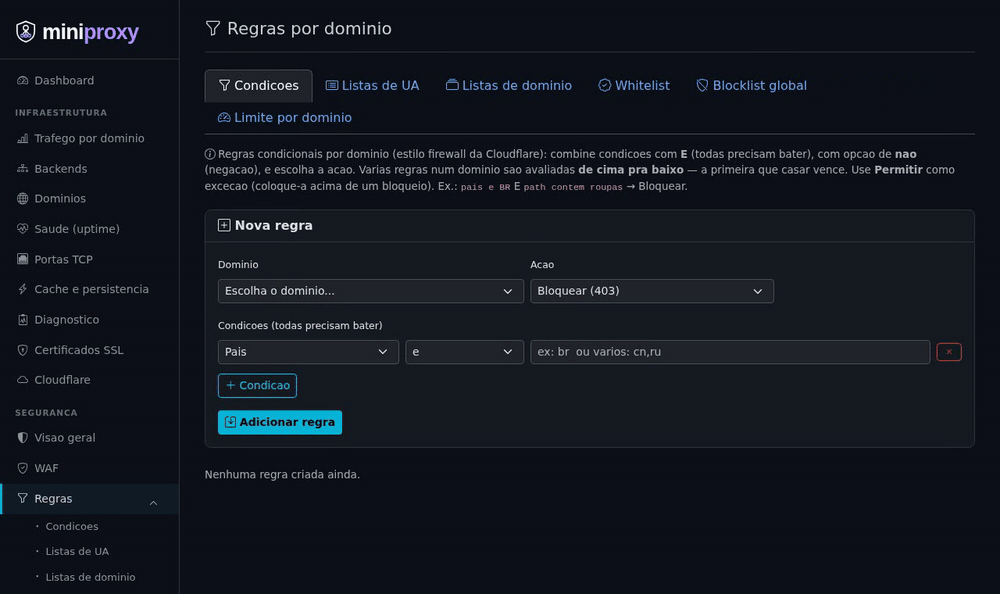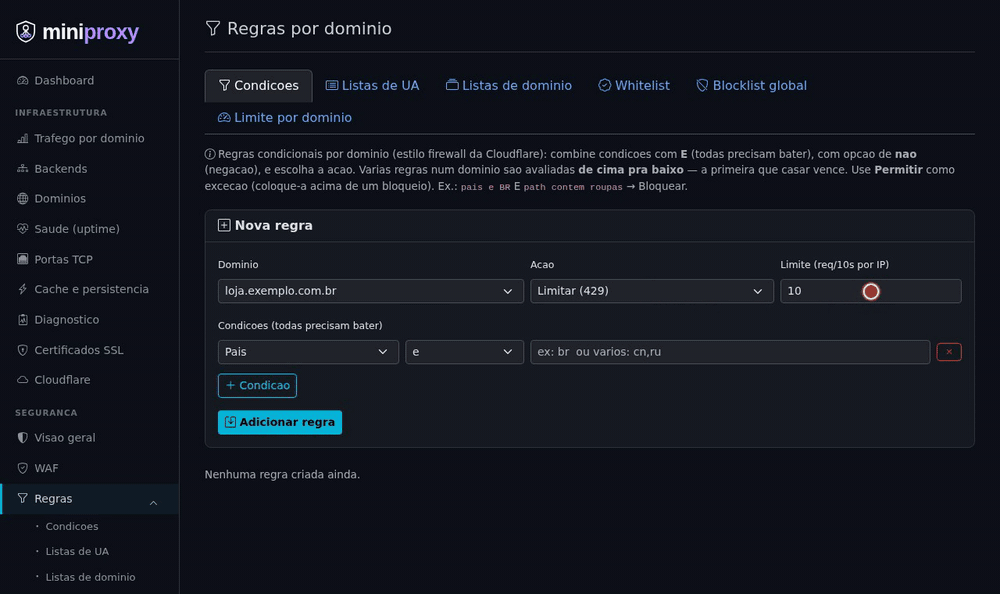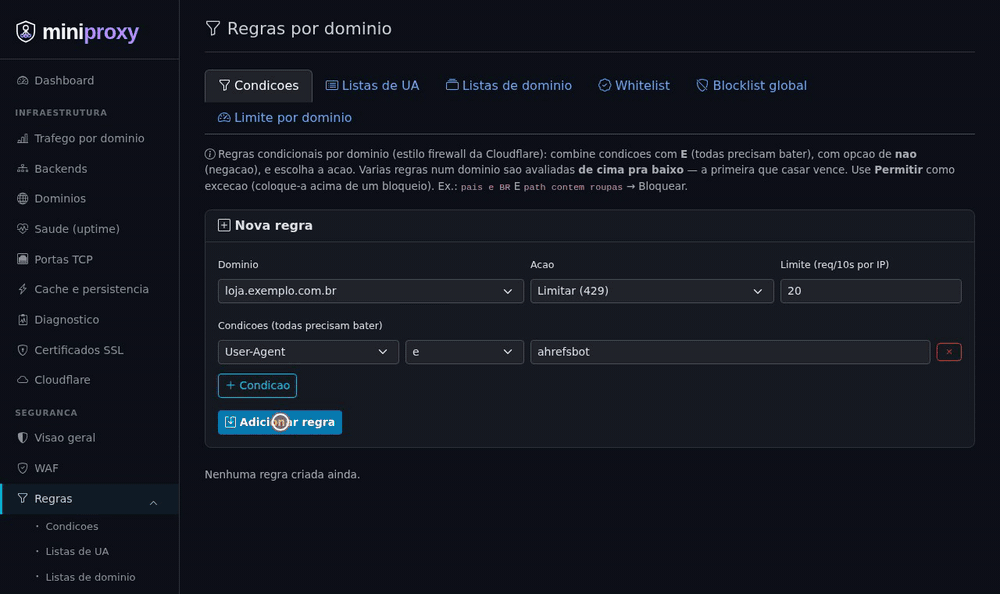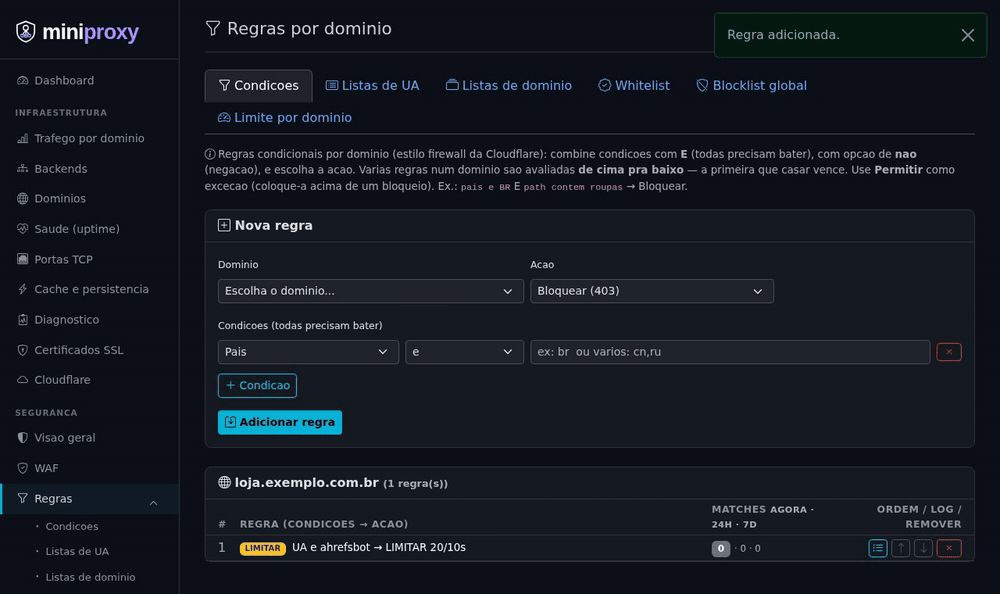
Abaixo do formulário, as regras aparecem agrupadas por alvo (Todos os dominios, cada domínio, cada lista), com o número da regra, a etiqueta da ação (BLOQUEAR, PERMITIR, LIMITAR, DESAFIO) e o resumo, por exemplo: pais nao e br E path comeca com /checkout → BLOQUEAR.
| Coluna / botão | Para que serve |
|---|---|
| Matches agora · 24h · 7d | Quantas vezes a regra casou na janela recente do log, nas últimas 24 h e nos últimos 7 dias. Atualiza sozinho a cada 15 s. |
| Ícone de lista (ver log de matches) | Abre Log da regra com Quando, IP, Status, Metodo e Path de cada match recente. |
| Setas (subir / descer) | Mudam a posição da regra dentro do alvo (lembre: a primeira que casar vence). |
| X | Remove a regra, após confirmação. |
Dica: uma regra com 0 matches por vários dias provavelmente tem uma condição que nunca bate (ex.: path com maiúsculas diferentes do site). Abra o log de matches de uma regra parecida para conferir.
As mesmas contagens aparecem no quadro Regras que mais casaram da Visao geral, e os 403 de cada regra aparecem com o nome dela na coluna Regra dos eventos.