A Blocklist global bloqueia de forma permanente IPs, faixas e User-Agents em todos os domínios do proxy, com efeito imediato. O Limite por dominio responde 429 a quem fizer requisições demais num domínio. As duas ficam em Seguranca > Regras.
Blocklist global
Use a Blocklist para o que deve ser barrado sempre, em qualquer domínio: um IP que está atacando, a faixa de uma hospedagem abusiva, um crawler que você não quer. Para bloqueios condicionais (por país, path ou domínio), use as regras.
Bloquear um IP ou faixa
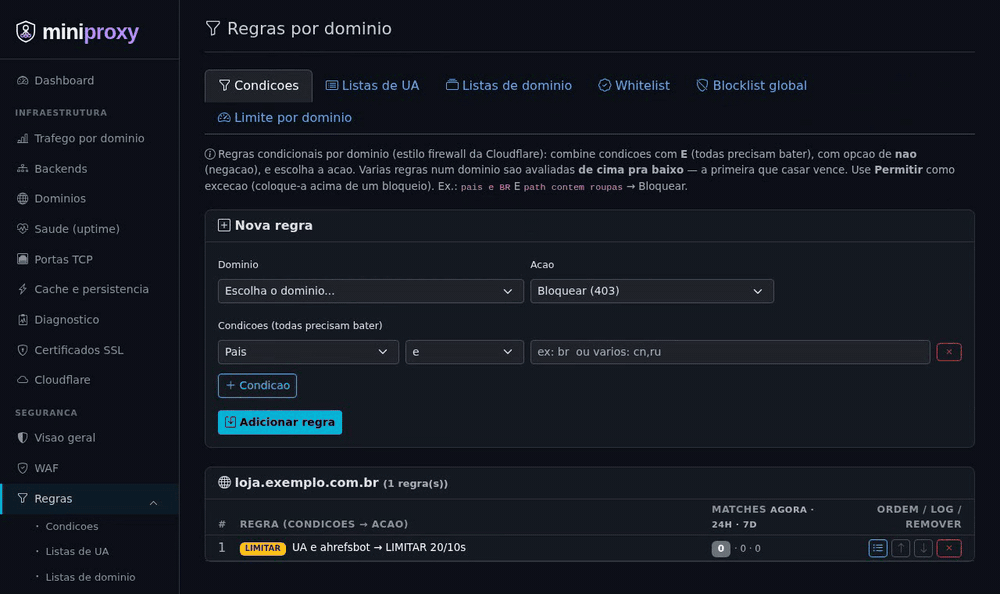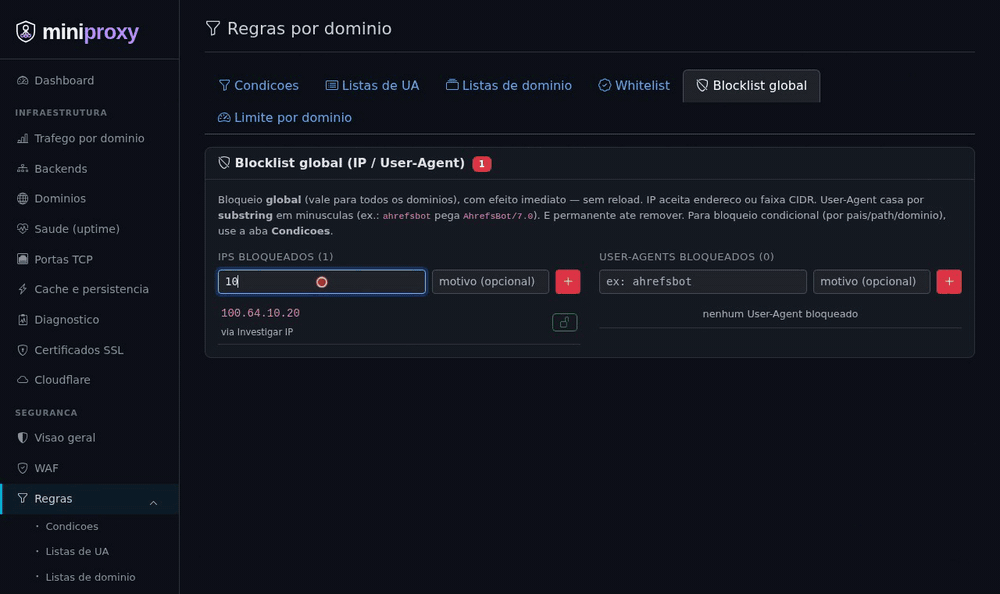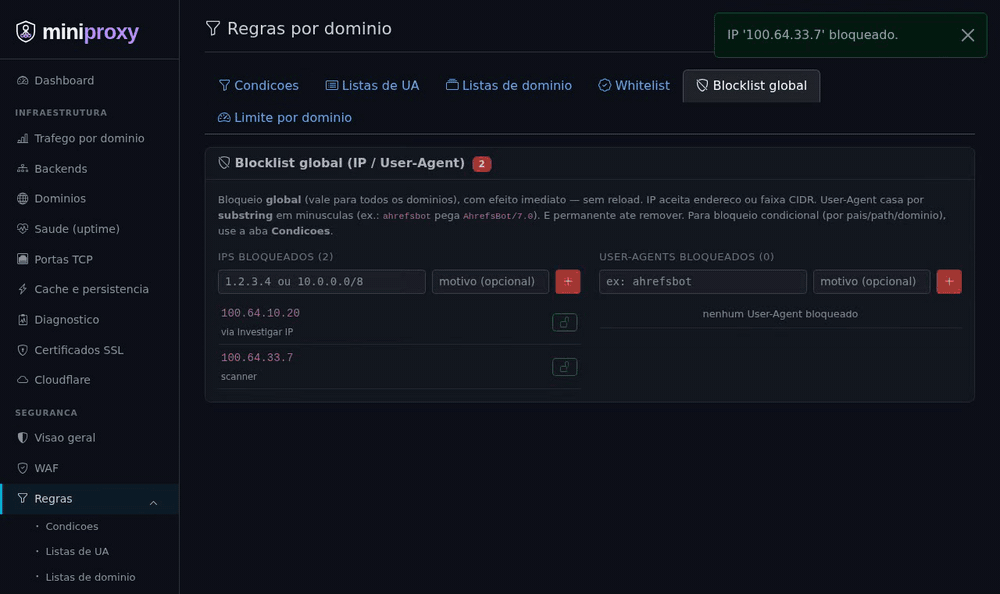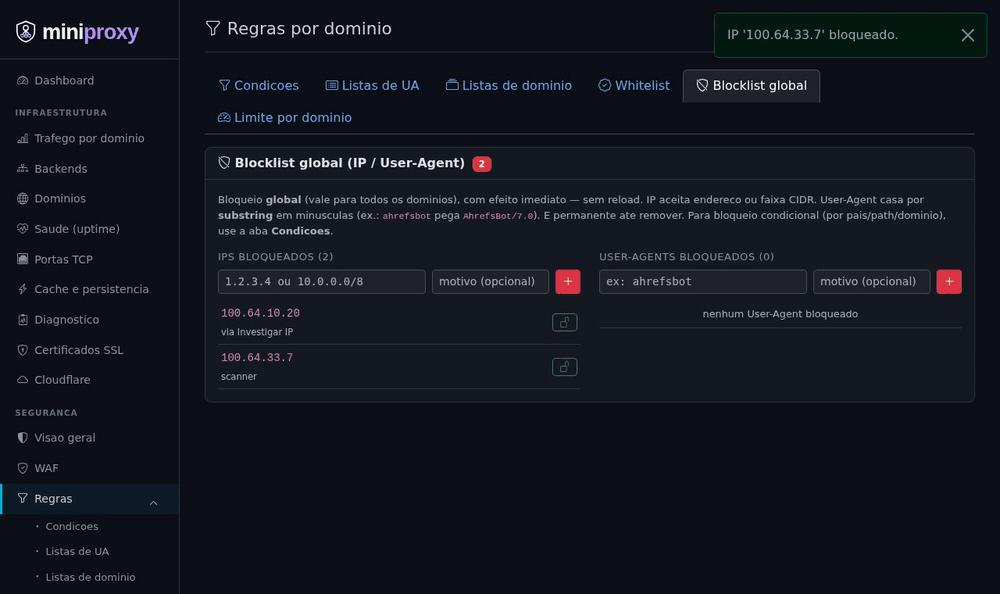
- Vá em Seguranca > Regras e abra a aba Blocklist global.
- Em IPs bloqueados, preencha:
| Campo | O que informar |
|---|---|
| IP | Endereço ou faixa CIDR. Ex.: 203.0.113.10 ou 203.0.113.0/24. |
| motivo (opcional) | Anotação para lembrar por que bloqueou (aparece abaixo do IP). |
- Clique no botão +.
O bloqueio vale na hora, sem recarregar o HAProxy, e fica até você remover.
Como o IP é barrado
- Conexão direta (sem Cloudflare): a conexão é recusada ainda no TCP, antes do handshake TLS. O servidor não gasta processamento com o atacante e não fica linha no log de acesso.
- Via Cloudflare: a conexão chega de um IP da Cloudflare, então é aceita; depois que o IP real é recuperado do cabeçalho
CF-Connecting-IP, a requisição recebe 403 e aparece nos eventos como Blocklist de IP. - IPs que também estão na Whitelist nunca são barrados.
Faixas que a Blocklist recusa
Como o bloqueio derruba a conexão inteira, o painel recusa entradas que cortariam tráfego legítimo em massa:
- Faixas da Cloudflare: bloquear uma delas derrubaria todo o tráfego que passa pela Cloudflare. A mensagem informa qual faixa da Cloudflare foi coberta.
- Redes internas, loopback e link-local (ex.:
10.0.0.0/8,192.168.0.0/16,127.0.0.1): bloqueá-las poderia cortar backends, o próprio servidor e a comunicação interna.
Atenção: quem está atrás da Cloudflare deve ser bloqueado pelo IP real do visitante, nunca pelo IP da Cloudflare que aparece na conexão.
Bloquear um User-Agent
- Em User-Agents bloqueados, digite um trecho do User-Agent (ex.:
ahrefsbot) e, se quiser, o motivo (opcional). - Clique em +.
A comparação é por trecho e ignora maiúsculas: ahrefsbot bloqueia Mozilla/5.0 (compatible; AhrefsBot/7.0; ...). O valor não pode ter espaços nem passar de 200 caracteres. A requisição recebe 403 e aparece como Blocklist de User-Agent.
Atenção: escolha trechos específicos. Um valor genérico como
botoumozillabloquearia buscadores e visitantes reais em todos os domínios, inclusive o Googlebot.
Bloquear User-Agent em um só domínio
Para barrar um User-Agent só em um domínio (ou numa lista de domínios), crie uma regra em Condicoes com a condição User-Agent (ou Lista de UA) e a ação Bloquear (403). Veja Regras e condições.
Bloqueios de User-Agent por domínio criados em versões anteriores continuam valendo, aparecem no detalhe do domínio como UAs bloqueados aqui e, nos eventos, como Blocklist de User-Agent do dominio.
Desbloquear
Clique no cadeado aberto ao lado do IP ou do User-Agent e confirme. O efeito também é imediato.
Todos os bloqueios e desbloqueios ficam registrados na auditoria da tela Bloqueios.
Limite por domínio
O limite por domínio conta as requisições de cada IP dentro de um domínio (sem misturar com os outros domínios) e responde 429 a quem passar do limite. É automático e permanente enquanto estiver ligado: o IP volta a ser atendido assim que a taxa cai.
Configurar
- Abra a aba Limite por dominio.
- Na tabela, para cada domínio:
- marque a caixa da primeira coluna para ativar o limite;
- em Limite (req/10s por IP), informe quantas requisições cada IP pode fazer em 10 segundos (padrão 50, máximo 100000).
- Clique em Salvar limites.
A mensagem Limites de requisicao salvos (n dominio(s) com limite ativo) confirma. O cabeçalho do quadro mostra quantos domínios estão com limite ativo.
IPs da Whitelist são isentos do limite.
Dica: uma página de loja carrega muitos arquivos (CSS, JS, imagens) na mesma visita. Comece com um limite folgado, acompanhe os 429 nos eventos e só então reduza. Se o domínio usa CDN para os estáticos, o limite pode ser menor.
Atenção: vários usuários atrás do mesmo IP (empresa, rede móvel com CGNAT) somam as requisições. Se clientes legítimos começarem a receber 429, aumente o limite ou coloque o IP na Whitelist.
Limite só em parte do site
O limite por domínio vale para o domínio inteiro. Para limitar apenas um path (ex.: /login), um User-Agent ou um país, use uma regra com a ação Limitar (429) em Regras e condições.